WhatsApp hesap askıya alma dalgası: Meta 24 saat inceleme
WhatsApp hesap askıya alma dalgasında Meta, bot ve spam ile mücadele için milyonlarca hesabı 24 saatlik yapay zeka incelemesine aldı.
Atlas Newsdesk ·
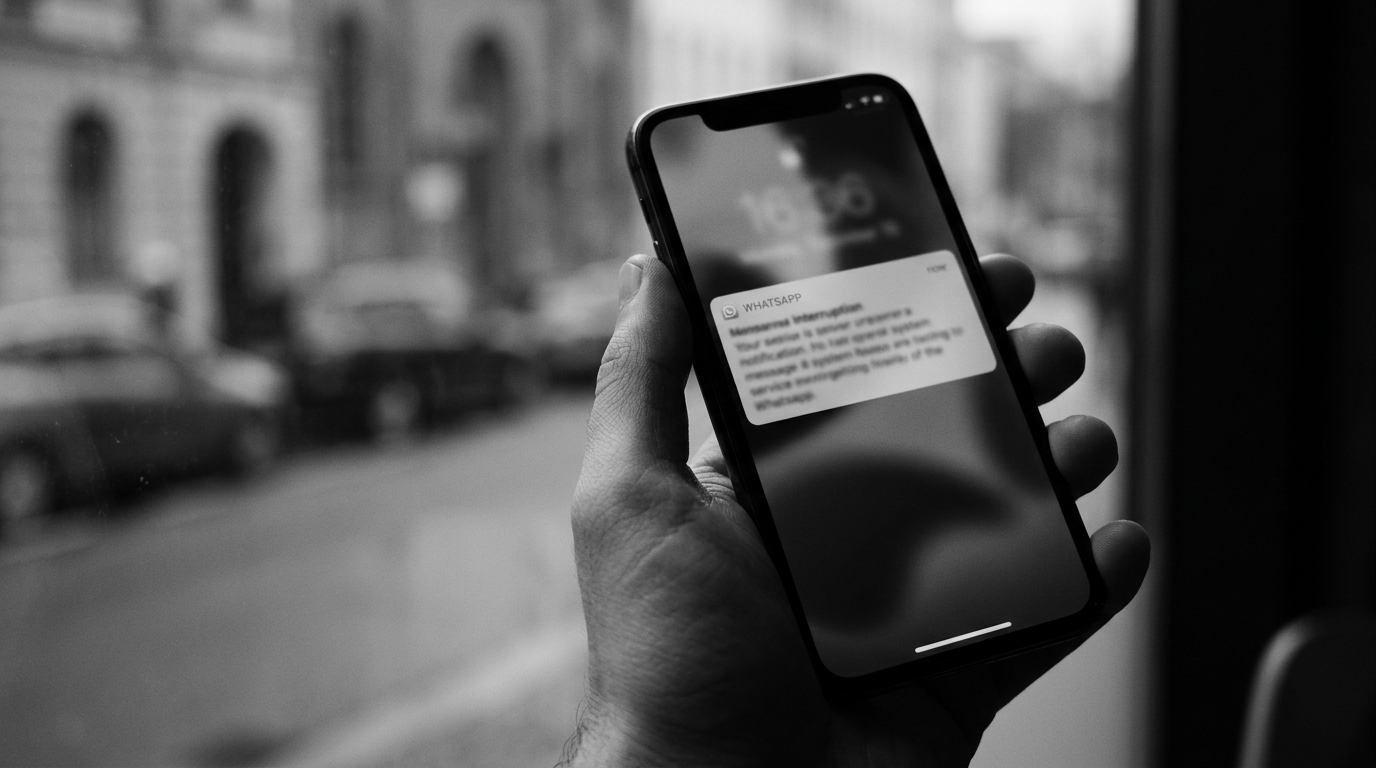
Meta, WhatsApp’ta güvenlik protokollerini güncellerken küresel ölçekte milyonlarca hesabı geçici olarak incelemeye aldı. Hesaplar, 24 saatlik kontrol süresi boyunca uygulamanın özelliklerine erişemiyor. Şirket, bu uygulamayı bot yazılımları ve toplu mesaj gönderimini sınırlamak için yapay zeka destekli denetim mekanizmalarıyla yürütüyor.
Uygulamanın odağında iki risk alanı öne çıkıyor: spam içerikli mesajlar ve üçüncü taraf uygulamalar üzerinden sisteme erişim. WhatsApp, uzun süredir otomasyon araçlarıyla üretilen toplu mesaj trafiğini, dolandırıcılık ve kimlik avı kampanyalarının bir dağıtım kanalı olarak görüyor. Bu nedenle Meta, güvenlik katmanlarını güncellerken bazı hesapları önce kısıtlayıp sonra doğrulama yaklaşımını tercih ediyor.
Mevcut dalgada
Mevcut dalgada, kısıtlamalar yalnızca şüpheli davranış sergilediği düşünülen hesaplarla sınırlı kalmadı. Raporlar, sistemdeki hata payı nedeniyle normal kullanıcıların da askıya alma ve erişim kesintisi yaşadığını gösteriyor. Bu durum, bireysel kullanıcıların yanı sıra WhatsApp’ı müşteri iletişimi, randevu, teslimat ve destek hattı gibi operasyonel süreçlerde kullanan küçük işletmeler için de iş sürekliliği riski yaratıyor.
Meta’nın planı, ihlal tespit edilmeyen hesapları 24 saat içinde otomatik olarak yeniden etkinleştirmek. Ancak inceleme kriterlerinin dışarıdan doğrulanamaması ve kullanıcıların neden kısıtlandığını net biçimde görememesi, süreçte şeffaflık tartışmasını büyütüyor. Hesaplara erişim tamamen durduğu için kullanıcılar, kısıtlama süresince kimlik doğrulama, itiraz veya alternatif iletişim kanallarına yönelme konusunda sınırlı seçeneğe sahip kalabiliyor.
Bu gelişme
Bu gelişme, dijital güvenlik ile hizmete erişim arasında kurulan dengeyi yeniden gündeme taşıdı. Mesajlaşma platformları, uçtan uca şifreleme nedeniyle içerik denetimini sınırlı yapabildiği için davranışsal sinyaller, cihaz parmak izi, anormal gönderim hızları ve üçüncü taraf istemci kullanımı gibi metriklere daha çok yaslanıyor. Bu yaklaşım, spam ve otomasyonla mücadelede kapasite sağlasa da yanlış pozitif üretirse geniş kullanıcı kitlelerinde güven kaybı ve kısa vadeli kullanım aksaklıkları doğurabiliyor.
Şirket, güvenlik protokollerini güncellemeyi sürdüreceğini açıkladı. Önümüzdeki dönemde denetim otomasyonunun kapsamı genişlerse, platform ekosisteminde toplu mesaj çözümleri sunan yazılımlar, üçüncü taraf entegrasyonlar ve kurumsal kullanıcıların iletişim süreçleri daha sık uyum kontrolleriyle karşılaşabilir. Bu çerçevede, hesap davranışlarını tetikleyen unsurların ve itiraz süreçlerinin netliği, operasyonel risk yönetiminde belirleyici bir unsur haline geliyor.
Ülke Etkisi: Geniş çaplı erişim kesintileri, WhatsApp’ı iletişim altyapısı gibi kullanan hane ve küçük işletmelerde kısa süreli koordinasyon ve müşteri iletişimi sorunları yaratabilir. Düzenleyici gündemde platform şeffaflığı ve kullanıcı itiraz mekanizmaları daha görünür hale gelebilir.
Sektör Etkisi: Mesajlaşma ve müşteri iletişimi çözümlerinde üçüncü taraf otomasyon araçlarına bağımlı iş modelleri uyum maliyetleriyle karşılaşabilir. Platformlar, spam ve dolandırıcılık baskısı nedeniyle davranışsal denetim ve otomatik kısıtlama uygulamalarını daha standart hale getirebilir.
Piyasa Etkisi: Geniş kullanıcı etkisi, Meta’nın güvenlik harcamaları ve müşteri destek yükü kanalıyla operasyonel maliyetleri etkileyebilir. Güvenlik ve süreklilik algısı, reklam ve ticari mesajlaşma gelirlerine ilişkin beklentileri risk primi üzerinden fiyatlamaya açabilir.