Boeing 737 güvenlik açığı: fiziksel erişim riski
Boeing 737 güvenlik açığı, bakım panellerine fiziksel erişimle yerleştirilen cihazın uçuş verilerini manipüle edebilmesi riskini öne çıkarıyor.
Atlas Newsdesk ·
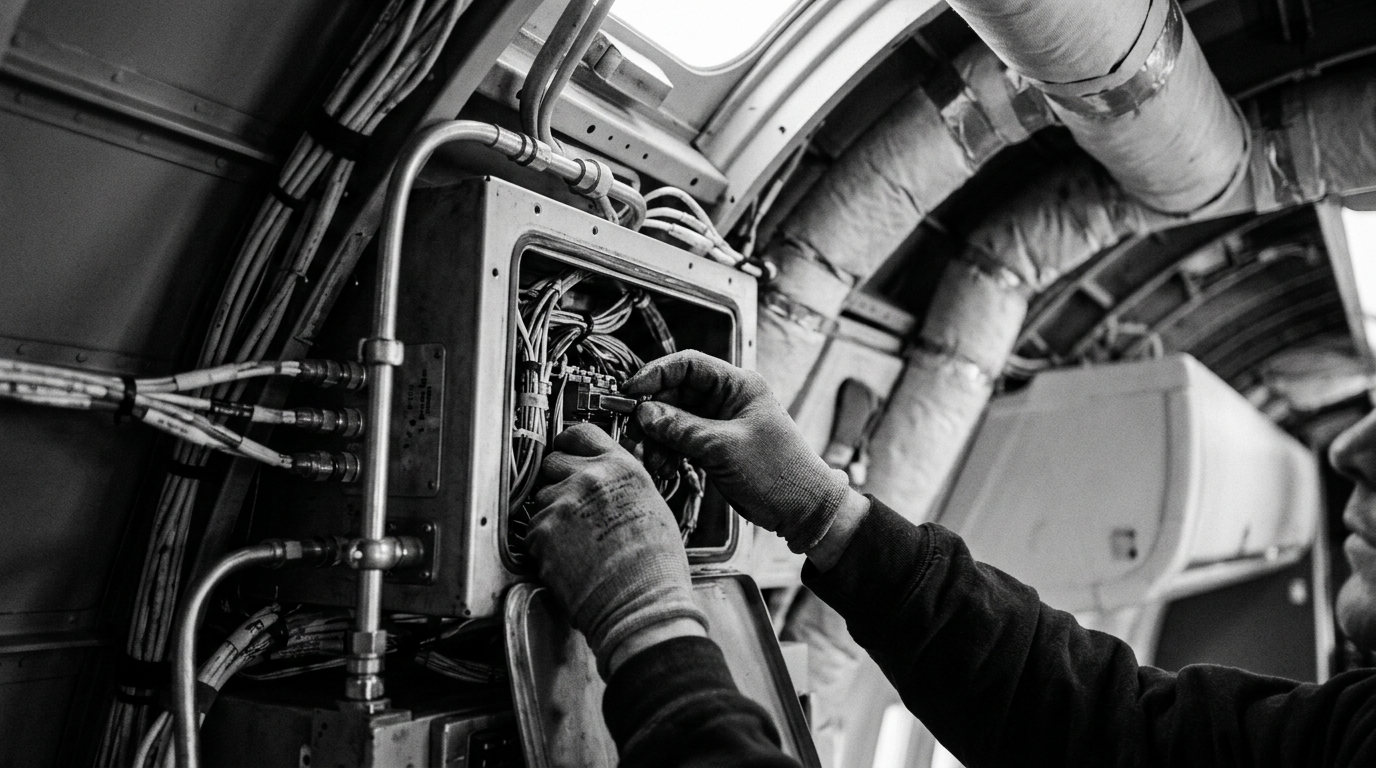
Boeing 737 uçaklarında, dış gövdedeki bakım panellerine fiziksel erişim sağlayan bir kişinin düşük maliyetli bir cihazla kritik uçuş sistemlerine müdahale edebildiği tespit edildi. Bulgular, saldırının uzaktan başlayan bir siber ihlalden çok, yerinde erişimle tetiklenen ve sonrasında kablosuz bağlantıyla sürdürülebilen bir senaryoya işaret ediyor. Havacılık otoriteleri, mevcut bilgiler ışığında filonun yere indirilmesini gerektiren bir durum görmüyor; bunun yerine bakım panellerinin fiziksel güvenliği ve sistemler arası doğrulama mekanizmaları üzerinde duruyor.
Söz konusu donanım madeni para boyutunda ve bakım panellerine yerleştirilebiliyor. Cihazın, uçuş yönetim bilgisayarı ile kokpit kontrol ekranları üzerinden otopilot rotasını değiştirebildiği ve kokpit verilerini manipüle edebildiği belirtiliyor. Bu yöntemle, uçuş planı ve kalkış hesaplamaları gibi pilotun karar süreçlerini etkileyen kritik veriler, pilot fark etmeden değiştirilebilir hale geliyor.
Saldırının gerçekleşmesi için uçağa fiziksel erişim şartı, riskin ağırlık merkezini havaalanı yer operasyonlarına ve bakım süreçlerine kaydırıyor. Cihaz bir kez yerleştirildikten sonra Wi‑Fi bağlantısı üzerinden uzaktan komuta edilebilmesi, tespit penceresini genişletiyor ve olayın yalnızca “anlık sabotaj” olarak kalmamasına yol açıyor. Bu çerçevede tehdit modeli, yetkili personel erişimi, üçüncü taraf bakım hizmetleri, apron güvenliği ve uçak çevresinde denetimsiz kalabilen zaman dilimleri gibi başlıklara dayanıyor.
Paylaşım takvimi ve üretici yanıtı
Araştırmacılar, bulguları 2020 yılından bu yana üreticiyle paylaştıklarını bildiriyor. Üretici tarafı, mevcut güvenlik katmanlarının riskleri sınırladığını savunuyor ancak henüz kesin bir teknik çözüm açıklamış değil. Bu durum, kısa vadede prosedür ve denetim odaklı önlemlerin, orta vadede ise mimari düzeyde sinyal doğrulama ve arayüz sertleştirme çalışmalarının öne çıkmasına neden oluyor.
Operasyonel risk alanları
Olayın merkezinde, uçak üzerindeki servis ve bakım erişim noktalarının güvenliği yer alıyor. Havacılık otoriteleri, uçakların yere indirilmesine gerek olmadığını belirtirken iki teknik başlığı öne çıkarıyor: bakım panellerinin fiziksel güvenliğinin artırılması ve sistemler arası sinyal doğrulama protokollerinin güçlendirilmesi. Bu yaklaşım, tehdidi hem “erişimi önleme” hem de “erişim olsa bile komutu geçersiz kılma” katmanlarıyla yönetmeyi hedefliyor.
Beklenen kontrol alanları
Kurumsal risk yönetimi açısından konu, uçak içi ağ segmentasyonu, yetkisiz cihaz tespiti ve yer operasyonlarında erişim kontrolü gibi başlıklara bağlanıyor. Havayolları ve bakım kuruluşları, bakım paneli kilitleme ve mühürleme uygulamalarını, güvenlik devriye ve kamera kapsamasını, ayrıca planlanmamış panel açma olaylarının izlenmesini daha sıkı hale getirebilir. Kokpit tarafında ise uçuş planı ve performans verisi girişlerinde çapraz kontrol ve anomali işaretlerine dayalı prosedürler, olası manipülasyonların daha erken fark edilmesine yardımcı olabilir.
Geniş çerçevede bu bulgu, siber güvenliğin yalnızca yazılım güncellemesiyle sınırlı olmadığını, uçak üzerinde fiziksel erişim noktalarının da kritik olduğunu tekrar gündeme taşıyor. Düzenleyici kurumların “uçuşa elverişlilik” değerlendirmelerinde, fiziksel erişimle tetiklenen siber senaryolara ilişkin standart test ve doğrulama adımlarını artırması gündeme gelebilir. Üretici ve operatörler için konu, güvenlik iyileştirmelerini operasyonu aksatmadan devreye alma ve tedarik zincirindeki bakım aktörleriyle aynı güvenlik disiplinini kurma kapasitesiyle yakından ilişkili görünüyor.