Tıbbi yapay zeka ajanları kliniklerde risk ve maliyet
Tıbbi yapay zeka ajanları için arXiv yol haritası, klinik entegrasyon, sorumluluk ve satın almada yeni risk ve maliyet başlıklarını öne çıkarıyor.
Cuneyd Erdogan ·
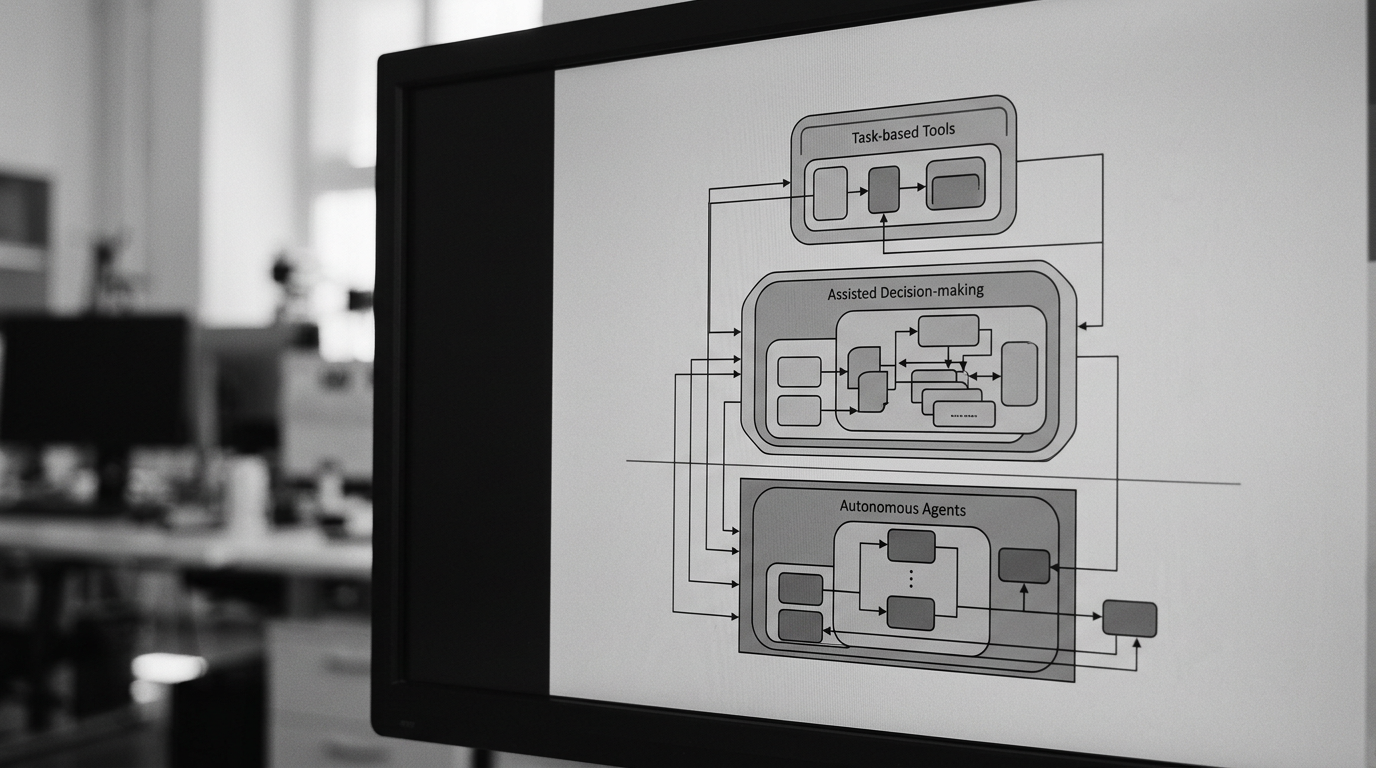
Akademik bir çalışma, tıbbi yapay zekanın kliniklerde “asistan” araç olmaktan çıkıp karar verip eylem üretebilen otonom ajan sistemlerine evrilmesi için bir yol haritası ortaya koydu. Metin, doğrulanmış saha sonuçlarına veya hakemli bir düzenleyici standarda dayanmıyor; arXiv’de yayımlanan tek kaynaklı bir çerçeve önerisi niteliği taşıyor. Buna rağmen öneri, sağlık kurumları ile yazılım tedarikçileri için satın alma kriterleri, sorumluluk paylaşımı ve entegrasyon mimarisi gibi alanlarda yeni bir tartışma zemini açtı.
Çalışmanın ana mesajı, bir sonraki adımın yalnızca model doğruluğunu artırmak olmadığı yönünde. Klinik değeri belirleyen unsurun, tekil görev performansından çok sistemin klinik iş akışına güvenli bağlanması, hata türlerini yönetmesi ve farklı koşullarda istikrarlı çalışması olduğu savunuluyor. Bu yaklaşım, klinik ortamı sürekli test ve öğrenme alanı gibi ele alan bir tasarım ve yönetişim anlayışını öne çıkarıyor; kurumsal risk yönetimi ve hasta güvenliği süreçlerini yazılım mimarisiyle daha sıkı bağlamayı hedefliyor.
Reel GSY
Otonomi sınıfları: rol tanımı, denetim ve sorumluluk Metin Metin, klinik ajanların otonomi düzeyi için üç kademeli bir taksonomi öneriyor: assisted (asistan), cooperative (işbirlikçi) ve fully autonomous (tam otonom). Bu dil, sistemin rolü “öneri üreten araç”tan “eylem alan ajan”a kaydıkça doğrulama, denetim, izin ve sorumluluk başlıklarının çerçevesini değiştirebilir. Kurumlar açısından ayrım; hangi kararı kimin verdiği, hangi aşamada insan onayının zorunlu kaldığı ve hatada geriye dönük incelemenin nasıl yapılacağı gibi konuları sözleşme, iş akışı ve olay yönetimi tasarımının merkezine taşıyor. Çalışma, dönüşümün hızını ülke bazında destekleyen saha verisi veya net bir regülasyon takvimi sunmuyor. Bu eksik, önerilen yol haritasının ticarileşme takvimine doğrudan çevrilmesini zorlaştırıyor. Bu nedenle metin, pratikte izlenebilecek iki sinyale işaret ediyor: otonomi terminolojisinin ürün pazarlama dili ve satın alma dokümanlarına girip girmediği ile tedarikçilerin “ajan” yaklaşımını izleme, denetim ve güvenlik kanıtı katmanlarıyla birlikte paketleyip paketlemediği. Maliyet kanalları: hastane süreçleri ve tedarikçi yükümlülükleri Çalışma, otonomiye gidişin iki ana maliyet kanalı yaratabileceğini vurguluyor. Hastaneler ve geri ödeme ekosistemi tarafında iş akışının yeniden tasarımı, izleme altyapısı, insan-onay mekanizmaları ve olay yönetimi pratikleri gibi süreç uyarlama kalemleri öne çıkıyor. Yazılım sağlayıcıları tarafında ise ürün sorumluluğu, klinik güvenlik kanıtı üretme ihtiyacı ve olası düzenleyici gerekliliklerin ürün geliştirme döngüsüne ek yük bindirmesi gündeme geliyor.
Bu çerçeve, satın almanın “tek bir model” yerine “uçtan uca sistem” paketine kayabileceği bir yönü de ima ediyor. Böyle bir kayış, değerlendirme ölçütlerini fiyat-performans çizgisinden izlenebilirlik, denetlenebilirlik, operasyonel dayanıklılık ve güvenlik kanıtı gibi alanlara itebilir. Kurum içi risk komiteleri, klinik yönetişim kurulları ve bilgi güvenliği ekipleri daha erken aşamada devreye girebilir; satın alma döngüsü teknik entegrasyon ve sorumluluk maddeleri nedeniyle uzayabilir.
Türkiye’de HBYS entegrasyonu ve tedarikçi dengesi
Çalışmanın entegrasyon vurgusu, klinik ajanların değer üretmesi için laboratuvar, görüntüleme, hasta geçmişi kaynakları (e-nabız benzeri) ve hastane iş akışı sistemleriyle güvenli bağlantının kritik hale geldiğini not ediyor. Türkiye bağlamında kamu-özel karması sağlık hizmetleri, güçlü hastane zincirleri ve artan dijitalleşme yatırımları, yapay zeka çözümleri için uygulama zemini oluşturuyor. Otonomi seviyesi yükseldikçe entegrasyon maliyeti ve tedarikçiye bağımlılık (vendor lock-in) riski artabileceği için, “çekirdek HBYS sağlayıcısı” ile “yapay zeka modül sağlayıcısı” arasındaki güç dengesi satın alma ve sözleşme tasarımında daha görünür bir başlık haline gelebilir.
Çalışma ayrıca, bazı ülkelerde geri ödeme mekanizmaları ve kurum içi risk komitelerinin “tam otonom” sınıfına geçişi yavaşlatabileceğini kabul ediyor. Hekim sorumluluğu, veri mahremiyeti ve düzenleyici gereklilikler, otonom ajanların klinikte hangi koşullarda devreye gireceğini belirleyen temel kısıtlar olarak öne çıkıyor. Bu nedenle kurumlar, teknoloji seçiminden önce entegrasyon güvenliği, denetim izi ve olay yönetimi kapasitesini ölçebilecek yönetişim çerçevelerini gündemine almak zorunda kalabilir.