Arjantin’de kripto dolandırıcılığı operasyonunda 8 milyon USDT ele geçirildi
Arjantin'de düzenlenen kripto dolandırıcılığı operasyonunda 24 kişi gözaltına alındı, 8 milyon USDT ele geçirildi ve üç ayrı şebekenin sahte uygulamalarla…
Hazal Anyalı ·
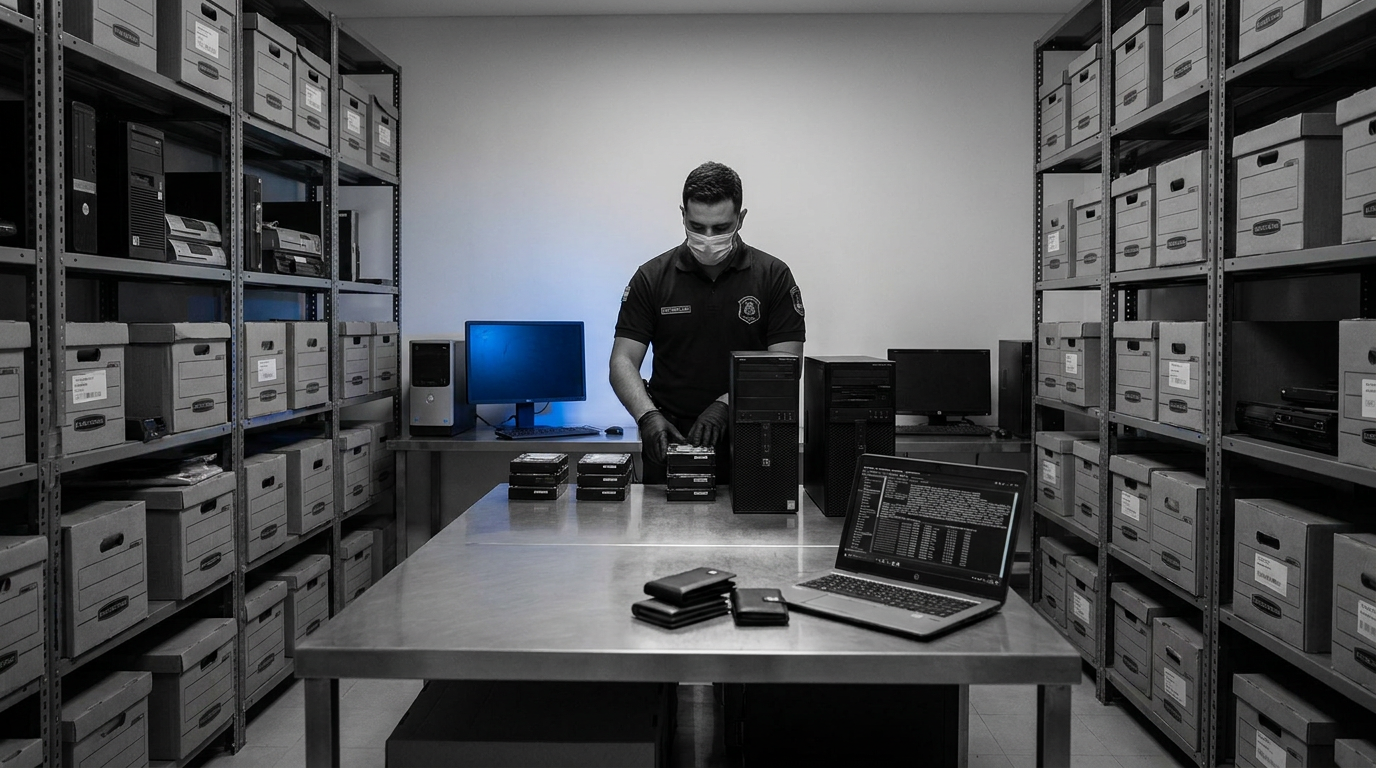
Arjantin genelinde 31 Mayıs’ta düzenlenen geniş çaplı bir operasyonda, kripto para dolandırıcılığına karıştığı belirtilen 24 kişi gözaltına alındı ve 8 milyon USDT’nin üzerinde dijital varlığa el konuldu. Yetkililer, ülke çapında 90 adrese eş zamanlı baskın yapıldığını bildirdi. Soruşturma, WhatsApp ve sahte yatırım uygulamaları üzerinden vatandaşları hedef alan üç ayrı şebekeye odaklandı.
Savcılığa göre soruşturma, ülkenin şimdiye kadarki en kapsamlı kripto para odaklı operasyonlarından biri olarak kayda geçti. Mağdurların toplam zararı yaklaşık 3 milyar Arjantin pesosu olarak hesaplandı; ayrıca 60 milyon peso nakit ile 80 teknoloji cihazına el konuldu.
Yetkililer, baskınlarda ele geçirilen dijital materyallerin incelenmesi ve blockchain analizi sayesinde çalınan fonların hareketlerinin adım adım izlendiğini belirtti. Üç ayrı yapının, farklı kripto cüzdanları arasında transferler yaparak izlerini gizlemeye çalıştığı aktarıldı.
Kripto varlık hizmet sağlayıcılarının, dijital varlıkların dondurulması ve el konulması süreçlerinde kolluk kuvvetleriyle iş birliği yaptığı bildirildi. Şüphelilere nitelikli dolandırıcılık, kara para aklama ve suç örgütüne üyelik dahil çeşitli suçlamalar yöneltildi.
Operasyonun kapsamı ve izlenen para trafiği
Operasyon kapsamında tespit edilen ağlardan birinde, dolandırıcıların mağdurlardan topladıkları varlıkları kriptoya çevirerek yurt dışına çıkardığı saptandı. Bu kapsamda bazı fonların, eşler arası işlem kanalı üzerinden USDT’ye dönüştürüldükten sonra yurt dışındaki cüzdanlara aktarıldığı ifade edildi.
Binance P2P üzerinden USDT’ye dönüşüm
Yetkililer, ikinci yapının elde ettiği paraların önemli bir bölümünü Binance’in P2P piyasası üzerinden USDT’ye çevirip, aralarında Venezuela’nın da bulunduğu ülkelere ait cüzdanlara yönlendirdiğini kaydetti. Bu aşamada gerçekleştirilen transferlerin zincir üstü analizlerle geriye dönük olarak eşleştirildiği bildirildi.
WhatsApp aktivasyon kodlarının takibi
Soruşturmada 100’ün üzerinde WhatsApp aktivasyon kodunun izinin sürüldüğü, bu kodların hesap ele geçirme ve sahte profillerle mağdurlara ulaşmada kullanıldığı tespit edildi. İncelemeler, şebekelerin WhatsApp ve WhatsApp Business üzerinden yayılan “yüksek getiri” vaadiyle ağlarını genişlettiklerini gösterdi.
Üç şebekenin yöntemleri ve yasal süreç
Sahte yatırım uygulaması
İlk ağın, Google Play Store’da yayımlanan sahte bir yatırım uygulamasıyla yatırımcıları sisteme dahil ettiği; lisanssız danışmanlar aracılığıyla düzenli para aktarımı sağladığı ifade edildi. Uygulama, yasal bir finans kuruluşu izlenimi vererek güven kazandı.
Hesap ele geçirme ve kimlik avı
İkinci yapının ağırlıklı olarak WhatsApp hesaplarını ele geçirerek kimlik avı yaptığı; mağdurlar adına mesajlaşarak para talep ettiği aktarıldı. Elde edilen gelirler P2P piyasaları üzerinden hızla kripto varlıklara çevrildi.
Kötü amaçlı yazılımlar (infostealer)
En büyük dijital varlık el koymasının gerçekleştiği üçüncü şebekenin ise San Isidro merkezli olduğu ve korsan yazılımlara gizlenen, kullanıcı şifreleri ile bankacılık verilerini çalan “infostealer” türü kötü amaçlı yazılımlar kullandığı belirtildi. Bu yöntemle ele geçirilen bilgiler, mağdurların cüzdan ve hesaplarına yetkisiz erişimde kullanıldı.
Yetkililer, “Sahte Coin” adı verilen bu eş zamanlı operasyonun, 2024’te kamuoyunda ses getiren RainbowEx vakasında kayda geçen el koyma tutarlarını da aştığını ifade etti. Şirket isimleri paylaşılmasa da, süreç boyunca birden fazla kripto hizmet sağlayıcısının teknik destek sunduğu kaydedildi.
Yargı süreci sürerken, ele geçirilen varlıkların mağduriyetlerin giderilmesinde kullanılıp kullanılmayacağı mahkeme kararlarıyla netleşecek. Soruşturmanın ilerleyen aşamalarında ek şüpheliler ve yeni varlık dondurma kararları gündeme gelebilir.